v2rayn 权限与隐私设置答疑 2026:跨系统代理权限调优与隐私防泄露指南
针对截至2026年09月的网络环境,本文深入剖析 v2rayN 在 Windows 10/11 系统的权限配置与隐私防护策略。重点解答 TUN 模式 UAC 提权、Windows Defender 防火墙拦截排查、局域网共享安全隔离,以及多系统(macOS/Android/iOS)沙盒机制差异下的隐私防泄露设置,助您构建安全稳定的代理秩序。
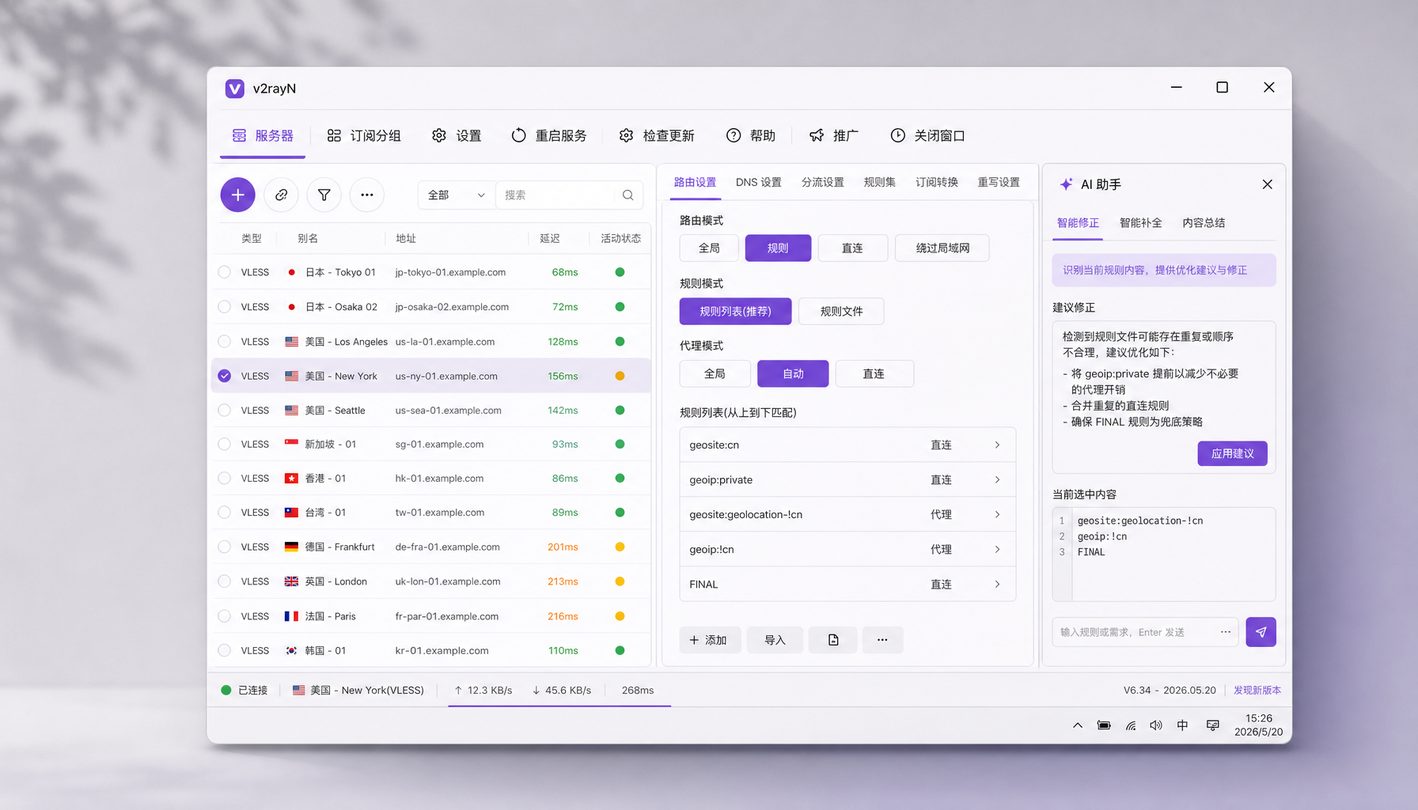
随着 2026 年跨平台代理需求的日益普及,基于微软 .NET 平台开发的 v2rayN 在 Windows 系统中展现出强大的多协议分流能力。然而,在启用 TUN 模式、局域网共享或跨端同步节点时,系统权限冲突与隐私泄露隐患往往成为多系统用户面临的痛点。本文将围绕权限授权与隐私配置展开深度答疑,帮助您精准掌控系统边界。
Windows UAC 提权与 TUN 模式接管的权限冲突排查
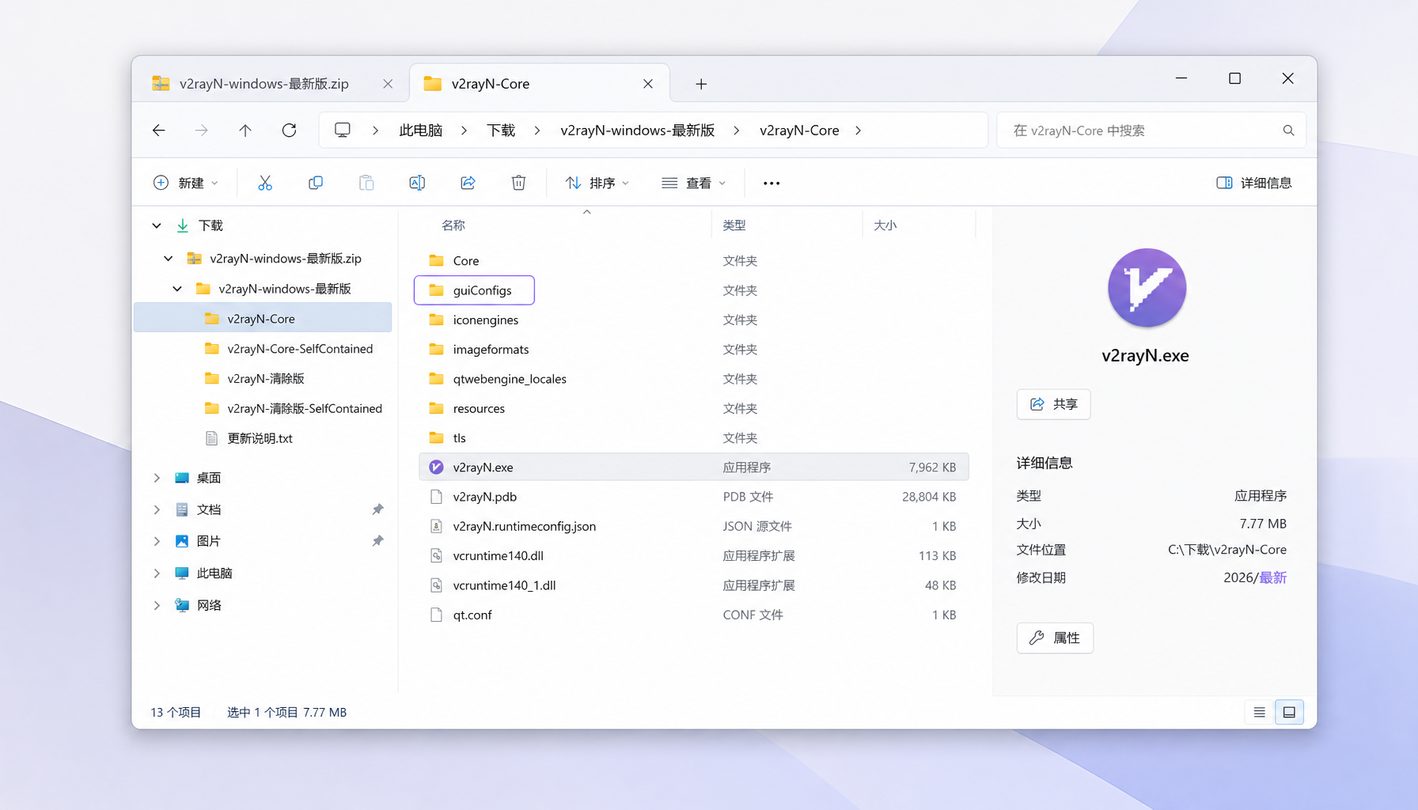
截至2026年09月,在 Windows 10/11 系统中启用 v2rayN 的 TUN 模式(虚拟网卡接管)时,底层驱动的加载往往需要最高系统权限。许多用户在启动时遇到了频繁触发 UAC(用户帐户控制)或网卡创建失败的报错。排查此类问题时,首先需确认已安装微软官方 Microsoft .NET 6.0 Desktop Runtime 运行库;其次,若杀毒软件或 Windows Defender 将内核拦截并误报威胁,需将 v2rayN 目录加入信任区。对于需要静默运行的用户,建议右键客户端程序选择“以管理员身份运行”,或在属性中勾选“以管理员身份运行此程序”,确保 TUN 模式能够成功创建 WinTun 网卡并正常分流,避免由于权限剥夺导致的“能连通但无法上网”问题。
跨平台沙盒机制对比:Windows 系统代理与 iOS/Android/macOS 权限隔离
与 Windows 平台上 v2rayN 可以直接修改注册表写入 System Proxy 或直接注入虚拟网卡不同,移动端(iOS/Android)及 macOS 采用了严格的应用沙盒隔离机制。在多系统混合使用场景中,Windows 版 v2rayN 依赖系统底层 API 实现全局网络拦截,而 iOS 则必须依赖 NetworkExtension 框架创建 VPN 配置文件。这意味着 Windows 端针对本地回环地址(127.0.0.1)设立的路由规则无法直接照搬到移动端。对比来看,Windows 端的权限控制更侧重于本地端口占用防护与杀软误报防范,而移动平台和 macOS 则将权限约束在系统级 VPN 授权与后台刷新权限上。理解这种沙盒差异,能够避免在跨端同步节点配置时出现代理连通性断连或握手超时故障。
订阅节点明文泄露风险与本地日志隐私清空设置
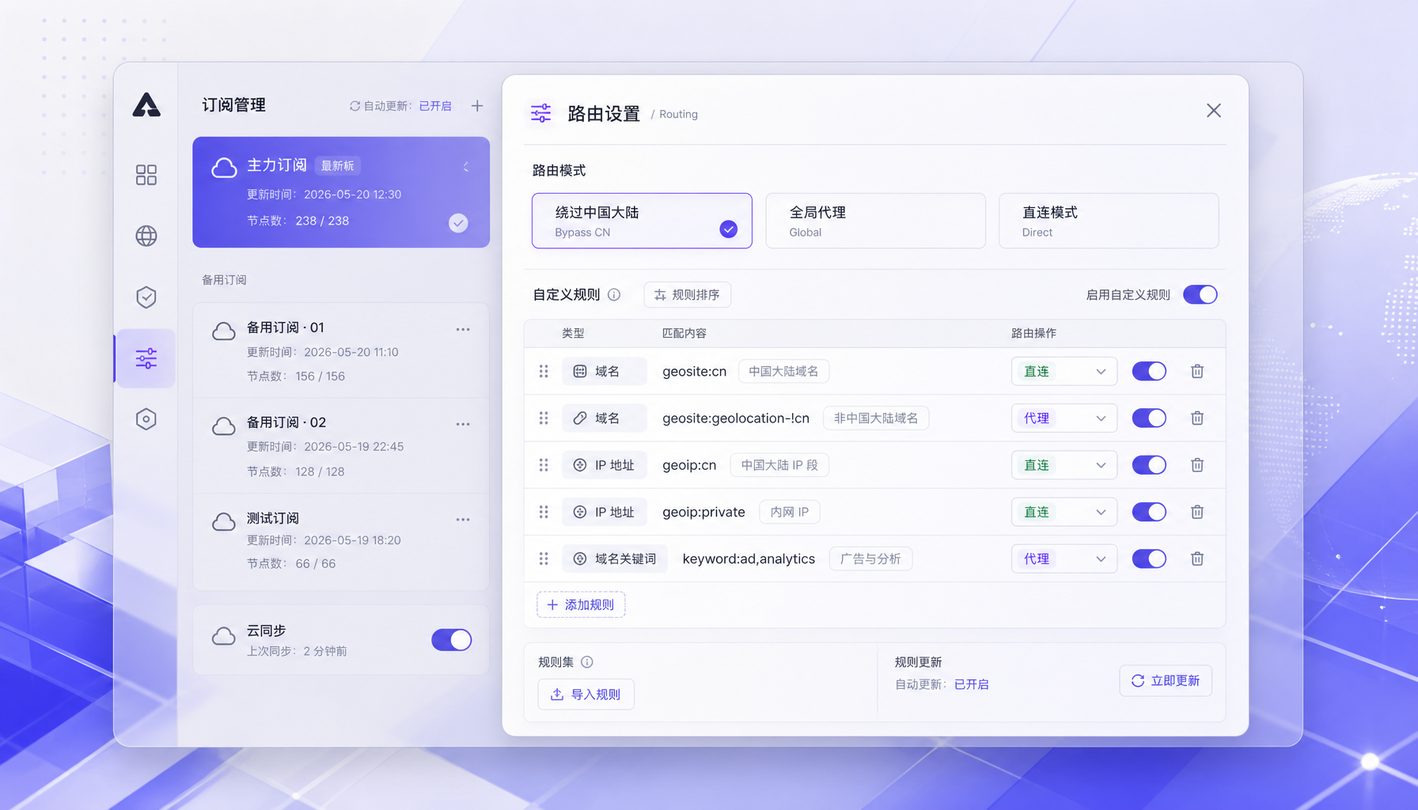
在使用 v2rayN 进行节点订阅与自动更新时,网络数据传输与本地日志留存是两大隐形隐私泄露源。某些未加密的订阅链接可能在传输途中暴露节点 Token 与服务器真实 IP。为此,在 v2rayN 的参数设置中,应优先开启 HTTPS 加密订阅传输,并定期清理缓存。在本地隐私防护方面,v2rayN 内置的 Core 内核(如 Xray)默认可能记录 access.log 和 error.log。若使用公共电脑或敏感网络,务必进入“Core 配置设置”,将日志等级(loglevel)调整为“warning”或“none”,并取消“记录访问日志”选项。截至2026年05月发布的 v6.x 稳定版中,用户亦可通过一键清空日志文件功能,防止本地网络行为轨迹被恶意软件扫描提取。
局域网共享与 Loopback 绕过中的网络安全隔离策略
当用户在 v2rayN 中开启“允许来自局域网的连接”(Allow LAN)功能以向同局域网的电视、手机或虚拟机提供代理时,会将监听地址绑定至 0.0.0.0。若缺乏安全防护,同一局域网内的未知设备可能无需授权即可占用你的代理通道,甚至造成本地网络端口暴露。排查与防护细节在于:若仅在信任的家庭网络中使用,必须在设置中启用 Socks/HTTP 身份验证(设置用户与密码);若在公共 Wi-Fi 环境下,应立即关闭局域网共享功能,并将监听绑定回 127.0.0.1。此外,对于 Windows 平台自带的 UWP 应用绕过隔离(Loopback Exemption),需借助 v2rayN 自带的 Loopback 工具进行针对性授权,切勿开启全局无限制放行,以确保系统边界防护的稳固。
常见问题
开启 TUN 模式时系统反复提示 UAC 授权,并且 Windows Defender 拦截驱动,如何正确放行?
TUN 模式需要安装和调用 WinTun 虚拟网卡驱动。排查时需确保已下载安装 Microsoft .NET 6.0 Desktop Runtime,右键 v2rayN.exe 设置为“以管理员身份运行”。针对 Windows Defender 误报,应在“病毒和威胁防护”中将 v2rayN 解压目录添加到“排除项”,避免杀软删除底层 Core 内核组件导致权限失效。
为什么在 v2rayN 中开启了“允许局域网连接”,其他设备连接时仍提示连接超时?
这通常是 Windows 系统防火墙拦截了 v2rayN 的入站规则。请检查 Windows 防火墙高级设置,确保 v2rayN 主程序在“专用网络”和“公用网络”中的入站规则均已勾选放行。同时检查监听端口(默认 Socks 10808 / HTTP 10809)是否被其他本地服务占用。
频繁自动更新订阅和保留日志,是否会在 2026 年的网络环境下泄漏个人上网轨迹?
如果订阅 URL 使用了未加密的 HTTP 协议,或者使用了日志级别为 debug/info 的本地配置,确实存在轨迹暴露风险。建议在 v2rayN 订阅管理中仅保留 HTTPS 类型的加密订阅链接,并进入 Core 设置将 loglevel 设置为 warning 或 none,定期手动清空 logs 文件夹以消除本地隐私隐患。
总结
如需获取完全安全且包含完整 Core 内核的最新客户端,请访问 [/download/](/download/) 官方下载页面获取最新的 v6.x 稳定版(包含 .NET 6.0 运行库依赖与启动排查说明)。若需优化订阅安全与节点加速策略,欢迎查阅 [/nodes/](/nodes/) 节点管理指南。
相关阅读:v2rayn 权限与隐私设置答疑 2026,v2rayn 权限与隐私设置答疑 2026使用技巧,v2rayn iOS 常见问题与排查 202609:跨端节点同步与网络连通性调优指南